Новость · ИИ
Google Cloud CLI Remote MCP Server: управление облаком без локальной CLI
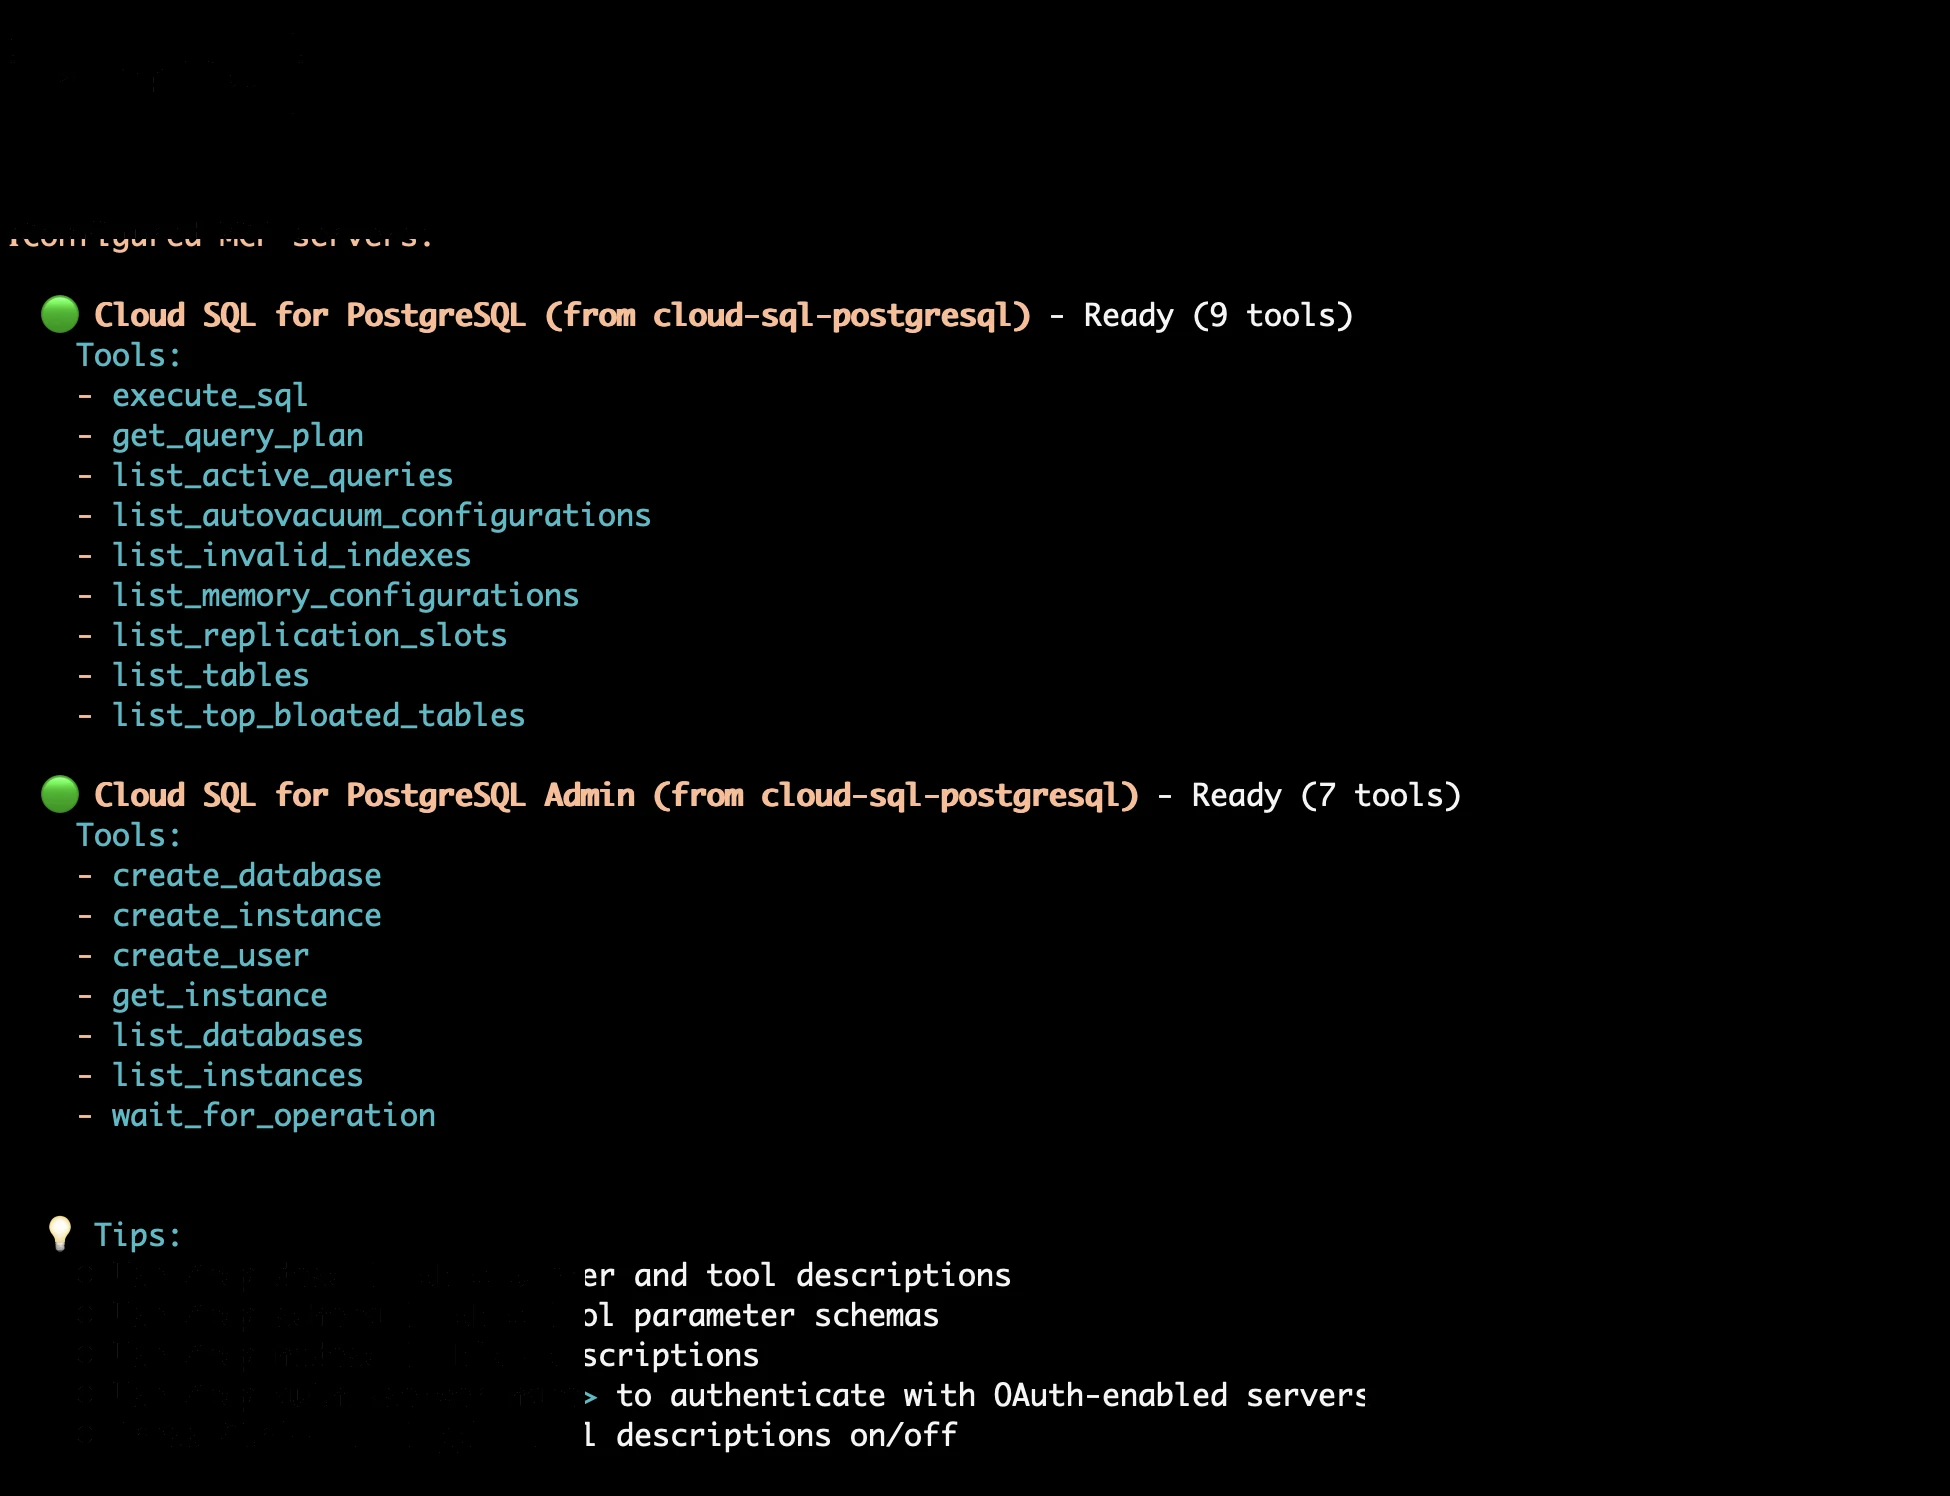
30 сентября 2026 года Google Cloud представила в публичном превью удалённый MCP-сервер для Cloud CLI. Он позволяет совместимому ИИ-агенту выполнять команды gcloud и bq в управляемой сетевой песочнице Google, поэтому устанавливать CLI и поддерживать её зависимости внутри локальной среды агента не требуется. Однако это не обход защитных механизмов: команды выполняются с полномочиями подтверждённой личности, а расходы на созданные ресурсы и передачу данных сохраняются.
Что именно выпустила Google Cloud
Google Cloud CLI Remote MCP Server — управляемый удалённый сервер Model Context Protocol, который предоставляет ИИ-агентам доступ к операциям командных инструментов gcloud и bq. На 1 октября 2026 года сервис находится в публичном превью, а не в статусе общей доступности. Это означает, что интерфейсы, лимиты и условия эксплуатации ещё могут измениться до стабильного выпуска.
Главный сценарий — управление инфраструктурой Google Cloud и расширенными задачами BigQuery через агента без установки бинарных файлов Google Cloud CLI в его контейнер, на рабочую станцию или в веб-интерфейс. По данным Google, сервер объединяет сотни команд gcloud и bq за одной MCP-точкой подключения. Он не заменяет сами облачные API: команды в конечном счёте обращаются к соответствующим сервисам и подчиняются их правилам.
Google называет преимуществами CLI высокоуровневые команды, которые уже объединяют несколько шагов и проверок, а также знакомство языковых моделей с публичной документацией и синтаксисом командной строки. Это объяснение разработчика сервиса, а не подтверждённое редакцией сравнение точности с прямым вызовом API. Независимых тестов надёжности или скорости в анонсе нет.
Почему локальная установка Cloud CLI больше не обязательна
При традиционной интеграции разработчик устанавливает gcloud и bq в среду выполнения агента, следит за версиями, зависимостями и обновлением образов. Это возможно на управляемой машине, но сложнее в веб-платформах и корпоративных интерфейсах, где пользователь не может добавлять пакеты. Удалённый MCP-сервер переносит исполнение команд в инфраструктуру Google Cloud.
MCP-клиент отправляет вызов стандартизированного инструмента, а команда исполняется в изолированной сетевой песочнице. По заявлению Google, такой подход подходит и для веб-агентов, включая размещённые корпоративные платформы, поскольку в них не требуется встраивать локальную Cloud CLI. Команда и её зависимости поддерживаются на стороне сервиса.
Удалённое выполнение не означает, что агент получает неограниченный терминал или доступ к локальной машине пользователя. Он работает через два опубликованных MCP-инструмента и контролируемую точку подключения. Редакция не проверяла поведение песочницы при сбоях, предельную продолжительность команд или полный список неподдерживаемых параметров; перед производственным применением эти ограничения нужно сверять с актуальной документацией превью.
Два инструмента: run_gcloud_command и run_bq_command
Сервер публикует два основных инструмента. run_gcloud_command предназначен для команд gcloud: агент может получать сведения о ресурсах, выполнять диагностику инцидентов, управлять инфраструктурой и запускать операции безопасности в пределах выданных разрешений. Google приводит наблюдаемость и диагностику инцидентов как пример, где агент сокращает переключение между отдельными инструментами.
run_bq_command открывает возможности bq CLI для продвинутых операций BigQuery. В официальном анонсе перечислены автоматизация запланированных запросов через конфигурации BigQuery Data Transfer Service, просмотр объёма обработанных данных, использования слотов и планов выполнения, управление заданиями и резервированиями, а также проверка и изменение разрешений таблиц.
Наличие команды в gcloud или bq ещё не гарантирует её успешное выполнение через агента. Результат зависит от статуса API, региона, квот, политик организации, прав идентификатора и ограничений самого публичного превью. Опасные или дорогостоящие изменения целесообразно сначала выполнять в режиме чтения либо с предварительным просмотром, а применение оставлять за человеком.
Сетевая песочница и отсутствие фоновых учётных данных
Google описывает среду исполнения как изолированную сетевым прокси-рубежом и подчёркивает отсутствие ambient credentials — заранее присутствующих учётных данных, которыми команда могла бы воспользоваться неявно. Для каждого вызова требуется подтверждённая личность, а полномочия не появляются только потому, что агент подключён к MCP-серверу.
Для размещённых платформ Google Cloud предусмотрена Agent Identity без долгоживущего ключа. Внешние среды могут использовать стандартную OAuth 2.0-аутентификацию. Конкретный поток авторизации выбирают по руководству MCP Authentication Guide, а секреты и токены не следует вставлять в запросы агента или сохранять в открытой конфигурации проекта.
Изоляция уменьшает риски, связанные с установкой CLI в произвольный контейнер, но не делает каждую команду безопасной. Если идентификатор имеет право удалить ресурс, агент потенциально сможет запросить соответствующую операцию. Поэтому песочница должна дополняться минимальными правами, разделением сред, подтверждением критических действий и ограничением расходов.
Как применяются IAM и политики организации
Каждая команда выполняется с разрешениями аутентифицированного пользователя или Agent Identity. Google указывает, что к целевым ресурсам применяются обычные проверки Identity and Access Management и ограничения Organization Policy Service. MCP не является способом обойти IAM, запрет региона, ограничения создания внешних IP-адресов или другие организационные правила.
Для подключения Google требует роль MCP Tool User с идентификатором roles/mcp.toolUser. Эта роль разрешает использовать MCP-инструмент, но сама по себе не должна предоставлять все права на Compute Engine, BigQuery, Cloud Storage или другие сервисы. Для фактической операции идентификатору всё равно нужны разрешения соответствующего продукта.
Практичная схема — отдельная агентская идентичность для каждого назначения и среды. Диагностическому агенту можно выдать преимущественно права чтения, а агенту развёртывания — узкие полномочия только на заданный проект и тип ресурсов. Назначать роль владельца проекта ради удобства не следует: это увеличивает последствия ошибочной команды или атаки через инструкции.
Model Armor и защита от вредоносных инструкций
Cloud CLI Remote MCP Server интегрируется с Google Cloud Model Armor. По описанию Google, он может проверять запросы к модели и ответы, чтобы уменьшать риски prompt injection и вредоносного ввода. Это особенно важно, когда агент читает внешние журналы, тикеты, документы или веб-страницы, содержащие инструкции, которые пользователь не собирался выполнять.
Model Armor является дополнительным уровнем, а не гарантией отсутствия ошибок. Он не заменяет IAM, политики организации, проверки параметров команды и человеческое подтверждение необратимых действий. Для задач с высоким риском стоит ограничить допустимые проекты и команды, запретить массовое удаление и требовать отдельное одобрение перед изменением сети, ключей, доступов или критичных данных.
Google не приводит в анонсе независимую оценку доли обнаруженных атак или ложных срабатываний именно для этого MCP-сервера. Поэтому утверждать, что интеграция полностью блокирует prompt injection, нельзя. Эффективность защиты необходимо проверять на сценариях конкретной организации.
Аудит вызовов и границы журналирования
Сервер можно настроить на запись каждого вызова инструмента в Cloud Audit Logs. Google указывает категорию Data Access для cloudcli.googleapis.com/mcp и решение об авторизации mcp.googleapis.com/tools.call. Служба безопасности может видеть идентификатор вызывающей стороны, OAuth-клиент и результат проверки IAM.
При этом Google заявляет, что чувствительная полезная нагрузка команды и персональные данные не раскрываются в таких записях. Это уменьшает риск попадания секретных аргументов в аудит, но одновременно означает, что одного журнала MCP может быть недостаточно для полного расследования содержания операции. Его нужно сопоставлять с журналами целевого сервиса и историей изменений ресурсов.
Data Access logs в Google Cloud нередко требуют отдельного включения и могут иметь собственную стоимость хранения. Перед запуском организации следует определить срок хранения, доступ к журналам, оповещения по критическим командам и процедуру расследования. Сам факт доступности аудита не означает, что он автоматически включён с подходящей политикой.
Подключение: endpoint, API и минимальные роли
Стандартная точка подключения сервера — https://cloudcli.googleapis.com/mcp. В конфигурации совместимого MCP-клиента её добавляют как URI сервера google-cloud-cli. Для начала работы в выбранном проекте необходимо включить Cloud CLI Execution API с сервисным именем cloudcli.googleapis.com.
Затем пользователю или агентской идентичности назначают roles/mcp.toolUser и настраивают Agent Identity либо OAuth 2.0. После подключения клиент получает run_gcloud_command и run_bq_command. Дополнительные роли выдаются только для тех ресурсов и операций, которые действительно нужны сценарию; без них команда завершится отказом доступа.
Перед реальным изменением инфраструктуры разумно проверить соединение на отдельном тестовом проекте: запросить список доступных ресурсов, убедиться в корректной личности и посмотреть запись в Audit Logs. Только после этого стоит разрешать операции записи. Документация превью может обновляться, поэтому имена API, роли и параметры нужно сверять перед каждым производственным внедрением.
- Endpoint: https://cloudcli.googleapis.com/mcp.
- API: Cloud CLI Execution API — cloudcli.googleapis.com.
- Базовая роль для использования инструмента: roles/mcp.toolUser.
- Аутентификация: Agent Identity для поддерживаемых платформ Google Cloud или OAuth 2.0 для внешних сред.
Стоимость и статус публичного превью
Google сообщает, что за использование самого Cloud CLI Remote MCP Server дополнительная плата не взимается. Пользователь оплачивает ресурсы Google Cloud, которые создаёт или использует команда, а также применимые расходы на передачу данных. Например, запуск вычислений, запрос BigQuery или создание хранилища тарифицируются по правилам соответствующего сервиса.
Фраза «без дополнительной платы» не означает бесплатное управление облаком. Агент способен инициировать ресурсоёмкую команду, поэтому бюджеты, квоты, оповещения и ограничения проектов нужны до подключения. Стоимость выбранной языковой модели или внешней агентской платформы также не входит в обещание Google об отсутствии доплаты за MCP-сервер.
Публичное превью доступно с 30 сентября 2026 года. Google не обещает в анонсе неизменность интерфейса, соглашение об уровне обслуживания или дату перехода в GA. Для критичных производственных процессов следует оценить условия превью и иметь ручной путь выполнения операций на случай изменения или недоступности сервиса.
Кому подходит и что проверить до внедрения
Сервис полезен командам, которым нужен агент для диагностики Google Cloud, повторяемых административных задач или расширенных операций BigQuery, но неудобно поддерживать Cloud CLI в каждой среде. Особенно логичен он для веб-интерфейсов и размещённых агентов, где установка локальных пакетов невозможна.
До внедрения нужно описать разрешённые сценарии, создать отдельную идентичность, включить только необходимые API, назначить минимальные роли и проверить организационные политики. Затем следует настроить Model Armor, Data Access Audit Logs, бюджеты и подтверждение критических действий. Тестировать лучше в отдельном проекте с некритичными ресурсами.
На 1 октября 2026 года официально подтверждены публичное превью, удалённая сетево-изолированная среда, два инструмента run_gcloud_command и run_bq_command, Agent Identity и OAuth 2.0, применение IAM и организационных политик, интеграция Model Armor, аудит и отсутствие отдельной платы за MCP-сервер. Редакция не проводила собственных испытаний скорости, точности или устойчивости и не выдаёт заявления Google за независимый тест.
- Не выдавайте агенту роль владельца проекта без доказанной необходимости.
- Разделяйте диагностику и операции изменения разными идентичностями.
- Требуйте подтверждение удаления, изменения IAM, сети и критичных данных.
- Контролируйте стоимость ресурсов, созданных командами агента.
- Учитывайте, что статус preview допускает изменения сервиса.
Проверяемые источники
Редакция сверила порядок действий с официальной документацией. Названия пунктов и возможности зависят от модели и версии системы.
- Google Cloud Blog: Empower your agents with the Google Cloud CLI remote MCP server ↗Проверено 1 октября 2026 г.
Связанные материалы
← В раздел «Компьютеры и комплектующие»
Частые вопросы
С чего начать по «Google Cloud CLI Remote MCP Server: управление облаком без локальной CLI»?
По «Google Cloud CLI Remote MCP Server: управление облаком без локальной CLI» сначала зафиксируйте модель и симптом, затем выполняйте шаги статьи по одному.
Какая ошибка чаще всего мешает в «Google Cloud CLI Remote MCP Server: управление облаком без локальной CLI»?
В «Google Cloud CLI Remote MCP Server: управление облаком без локальной CLI» часто меняют сразу несколько факторов — откатите лишнее и повторите один тест.
Когда по «Google Cloud CLI Remote MCP Server: управление облаком без локальной CLI» нужен сервис?
Если после базовых шагов «Google Cloud CLI Remote MCP Server: управление облаком без локальной CLI» симптом остаётся или есть риск для АКБ/платы.
Что приложить к обращению по «Google Cloud CLI Remote MCP Server: управление облаком без локальной CLI»?
Модель, версии ПО, фото и список уже проверенного по материалу «Google Cloud CLI Remote MCP Server: управление облаком без локальной CLI» (/ kompyutery-i-komplektuyushchie/google-cloud-cli-remote-mcp-server-upravlenie-bez-lokalnoy-cli /).
Похожие разборы
Дополнение: Google Cloud CLI Remote MCP Server: управление облаком без локальной CLI
Короткое дополнение к «Google Cloud CLI Remote MCP Server: управление облаком без локальной CLI»: начните с безопасных проверок и точной модели.
Не смешивайте несколько фиксов — меняйте по одному.
Обновления ставьте только с сайта вендора.
Смежные инструкции раздела рядом, если симптом пересекается.
Перед сервисом сохраните фото/коды и список уже проверенного.
Почему так бывает
Симптом «Google Cloud CLI Remote MCP Server: управление облаком без локальной CLI» чаще сбой цепочки (питание, сигнал, софт), а не мгновенный отказ узла. Начните с внешнего: кабель, сеть, энергосбережение, перезагрузка.
Сверьте ревизию и прошивку с руководством производителя.
Пошаговые проверки
- Воспроизведите симптом и запишите условия.
- Уберите временные режимы и лишние аксессуары.
- А/Б на исправном кабеле/блоке/сети.
- Сброс только нужного раздела настроек.
- Обновление ПО — после резервной копии.
Когда в сервис
Запах гари, люфт разъёма, трещины, повтор на любом аксессуаре — к мастеру. Не покупайте по одному отзыву без воспроизводимого теста.